
Secrecy Care Blog
Find the latest news from Secrecy Care, new products, events, and articles from our experts here.

Find the latest news from Secrecy Care, new products, events, and articles from our experts here.
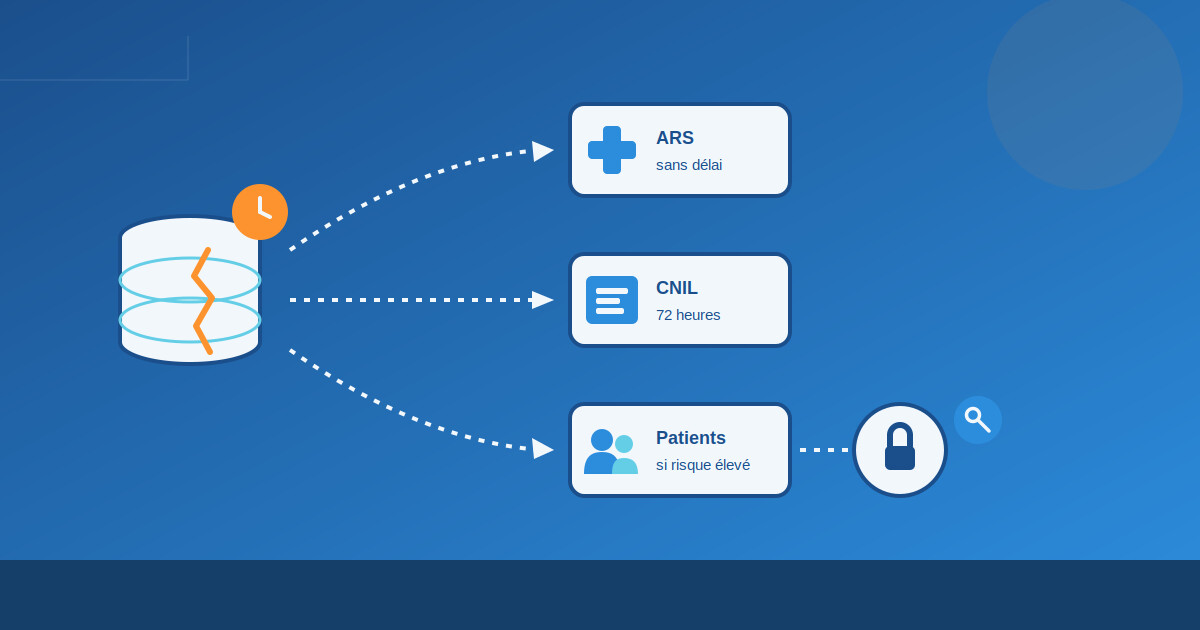
Le compteur démarre au moment où quelqu'un, dans l'organisation, prend connaissance de l'incident. Pas au moment où l'on en comprend l'ampleur. Pas au moment où le prestataire envoie son rapport. Une violation de données de santé déclenche plusieurs obligations dont les délais courent en parallèle, et la plus courte est de 72 heures, week-ends compris.
Une violation de données de santé impose au responsable de traitement trois obligations distinctes. La première, prévue à l'article 33 du RGPD, est de notifier la CNIL dans les meilleurs délais et au plus tard 72 heures après avoir pris connaissance de l'incident, dès lors que celui-ci présente un risque pour les personnes. La deuxième, propre au secteur, est de signaler sans délai l'incident à l'agence régionale de santé, ce qui mobilise le CERT Santé. La troisième, prévue à l'article 34, est d'informer directement les personnes concernées lorsque le risque est élevé, ce qui est presque toujours le cas pour des données de santé. Cette dernière obligation connaît une exception précise : elle tombe si les données étaient chiffrées de sorte qu'un tiers non autorisé ne puisse pas les lire, à condition que les clés n'aient pas été compromises. Toute violation, notifiée ou non, doit par ailleurs être consignée dans un registre interne. La notification peut se faire en deux temps si toutes les informations ne sont pas disponibles sous 72 heures.
Un établissement de santé victime d'une intrusion ne fait pas face à une seule procédure mais à trois, qui ne se substituent pas les unes aux autres.
La notification à la CNIL relève de l'article 33 du RGPD. Elle s'impose dès que la violation est susceptible d'engendrer un risque pour les droits et libertés des personnes, et doit intervenir dans les meilleurs délais, au plus tard 72 heures après la prise de connaissance. Elle se fait par le téléservice dédié de la CNIL, et un dépassement du délai doit être motivé.
Le signalement à l'agence régionale de santé relève des articles D. 1111-16-2 et suivants du Code de la santé publique. Il concerne tout incident grave de sécurité des systèmes d'information et doit être effectué sans délai, ce qui en pratique signifie avant même la notification à la CNIL. Il déclenche l'accompagnement du CERT Santé.
L'information des personnes relève de l'article 34. Elle s'impose lorsque le risque est élevé, et doit être faite dans les meilleurs délais, en langage clair, avec la nature de la violation, ses conséquences probables et les mesures à prendre.
Ces trois canaux ont des seuils différents. Un incident peut justifier un signalement à l'ARS sans atteindre le seuil de notification à la CNIL ; une violation notifiée à la CNIL n'impose pas toujours d'informer les personnes.
Le délai de 72 heures inquiète souvent parce qu'il semble incompatible avec une analyse sérieuse. Il ne demande pourtant pas une analyse achevée.
L'article 33 permet explicitement une notification en plusieurs temps. Lorsque toutes les informations ne sont pas disponibles, le responsable de traitement notifie ce qu'il sait, en précisant qu'un complément suivra. Ce qui est attendu sous 72 heures, c'est le signal, pas le rapport d'enquête.
Le contenu minimal de la notification est fixé par le règlement : la nature de la violation, les catégories et le nombre approximatif de personnes et d'enregistrements concernés, les coordonnées du délégué à la protection des données, les conséquences probables, et les mesures prises ou envisagées.
Ce qui est en revanche exigé sans exception, c'est le registre interne. L'article 33, paragraphe 5, impose de documenter toute violation, y compris celles qui ne présentent pas de risque et n'ont donc pas été notifiées. Ce registre est la première pièce que la CNIL demande lors d'un contrôle, parce qu'il permet de vérifier que les décisions de ne pas notifier étaient fondées.
L'article 34, paragraphe 3, prévoit trois cas où l'information individuelle des personnes n'est pas requise malgré un risque élevé. Le premier est celui qui intéresse directement toute organisation qui détient des données de santé : la dispense s'applique lorsque le responsable de traitement a mis en œuvre des mesures rendant les données incompréhensibles pour toute personne non autorisée, le chiffrement étant cité en exemple.
Pour un hôpital ou un éditeur, la portée pratique est considérable. Informer individuellement des dizaines de milliers de patients représente un coût direct, un coût d'image et une charge organisationnelle lourde. Si les données exfiltrées étaient chiffrées et que l'attaquant n'a pas obtenu les clés, cette obligation tombe.
Deux conditions encadrent cette dispense, et elles sont examinées de près par l'autorité. Le chiffrement doit être robuste, au sens des recommandations de l'ANSSI, et il doit couvrir les données effectivement touchées : un chiffrement de disque ne protège pas une base extraite par l'application. Surtout, les clés doivent être restées hors de portée. Un attaquant qui a compromis un serveur hébergeant à la fois les données et les clés qui les déchiffrent n'a pas emporté des données incompréhensibles. L'architecture de gestion des clés, avec un stockage séparé des données, devient ici un élément de preuve.
La dispense ne concerne que l'information des personnes. La notification à la CNIL et le signalement à l'ARS restent dus.
Un hébergeur de données de santé détecte, un vendredi à 19 heures, qu'une base contenant des dossiers de plusieurs établissements clients a été exfiltrée. Qui notifie, et quand ?
L'hébergeur est sous-traitant. Il n'a pas à notifier la CNIL lui-même, mais il doit informer chaque établissement client sans retard injustifié, conformément à l'article 33, paragraphe 2. C'est à partir du moment où l'établissement est informé que ses propres 72 heures commencent. Un hébergeur qui attend le lundi pour prévenir ses clients leur fait perdre deux jours sur un délai de trois, et sa responsabilité contractuelle peut être engagée.
Chaque établissement, responsable de traitement, signale ensuite l'incident à son ARS, notifie la CNIL avant le lundi 19 heures, et évalue s'il doit informer ses patients. Cette dernière évaluation dépend d'une question que l'établissement doit poser à l'hébergeur dès la première heure : les données exfiltrées étaient-elles chiffrées, avec quel mécanisme, et où se trouvaient les clés ?
La réponse à cette question, et la capacité de l'hébergeur à la documenter, détermine si plusieurs dizaines de milliers de patients recevront un courrier.
L'article 33 du RGPD fixe l'obligation de notification à l'autorité de contrôle, son délai, son contenu minimal, la possibilité de notification échelonnée, l'obligation du sous-traitant d'informer le responsable de traitement, et le registre interne des violations. L'article 34 fixe l'obligation d'informer les personnes en cas de risque élevé et ses trois dispenses : données rendues incompréhensibles, mesures ultérieures écartant le risque, ou effort disproportionné remplacé par une communication publique.
En santé, s'y ajoutent les articles D. 1111-16-2 à D. 1111-16-4 du Code de la santé publique, qui imposent le signalement sans délai des incidents graves de sécurité à l'agence régionale de santé, et l'article L. 1111-8, qui encadre l'hébergement chez un prestataire certifié. Pour les entités relevant de NIS2, une obligation de notification distincte s'applique aux incidents importants, avec ses propres délais.
La CNIL a publié des lignes directrices sur l'appréciation du risque et met à disposition un téléservice de notification qui demande, en cas de retard, les motifs du dépassement (source : CNIL, « Violations de données personnelles : les règles à suivre », cnil.fr).
Les obligations de notification se multiplient et se superposent. RGPD, Code de la santé publique, NIS2, et pour certains produits le Cyber Resilience Act, désignent chacun un destinataire, un seuil et un délai. Les organisations qui disposent d'une procédure unique, déclenchée dès la détection et distribuant l'information vers chaque canal, absorbent cette complexité. Les autres la découvrent sous la pression.
L'autre évolution tient au niveau de preuve attendu sur le chiffrement. Les décisions récentes de la CNIL montrent qu'une protection déclarée ne vaut pas une protection démontrée. La dispense de l'article 34 sera accordée à ceux qui peuvent produire, dans les heures qui suivent un incident, la documentation de leur architecture de chiffrement et de gestion des clés. Ce document se prépare avant l'incident, pas pendant.
Message clé : une violation de données de santé déclenche trois procédures aux délais distincts, dont la plus courte est de 72 heures, et une seule mesure technique peut alléger la plus lourde d'entre elles, le chiffrement des données avec des clés restées hors de portée.
La préparation se résume à deux documents : une procédure de notification qui désigne qui prévient qui, et une description de l'architecture de chiffrement capable d'être produite en quelques heures.
Combien de temps pour notifier une violation de données à la CNIL ? Dans les meilleurs délais et au plus tard 72 heures après en avoir pris connaissance, week-ends et jours fériés compris, par le téléservice dédié ; un dépassement doit être motivé.
Faut-il prévenir les patients après une fuite de données ? Oui si la violation présente un risque élevé pour leurs droits et libertés, ce qui est presque toujours le cas pour des données de santé, sauf si les données étaient chiffrées et les clés non compromises.
Qui doit notifier, l'établissement ou l'hébergeur ? L'établissement, en qualité de responsable de traitement. L'hébergeur, sous-traitant, doit l'informer sans retard injustifié, et c'est à partir de cette information que le délai de l'établissement commence à courir.
Faut-il notifier une violation sans conséquence ? Pas à la CNIL si elle ne présente aucun risque pour les personnes, mais elle doit être consignée dans le registre interne des violations prévu à l'article 33, paragraphe 5.
Le chiffrement dispense-t-il d'informer les patients ? Oui, au titre de l'article 34, paragraphe 3, si les données touchées étaient chiffrées de façon robuste et que les clés n'ont pas été compromises ; la notification à la CNIL et le signalement à l'ARS restent dus.
Que faire si l'on n'a pas toutes les informations en 72 heures ? Notifier ce que l'on sait en indiquant qu'un complément suivra : l'article 33, paragraphe 4, autorise expressément une notification échelonnée.
Une violation de données de santé déclenche trois obligations parallèles : notification à la CNIL sous 72 heures en cas de risque, signalement sans délai à l'agence régionale de santé, information des personnes en cas de risque élevé. La notification peut être échelonnée, et toute violation doit figurer au registre interne, même sans notification. L'information des personnes n'est pas requise si les données étaient chiffrées et les clés non compromises. L'hébergeur, sous-traitant, doit alerter l'établissement sans retard injustifié, le délai de ce dernier courant à partir de cette alerte.
Rédigez une procédure d'une page qui désigne, pour chaque canal, la personne qui notifie et celle qui la remplace, puis testez-la un vendredi soir fictif. Vérifiez que vos contrats d'hébergement fixent un délai d'alerte en heures, pas en jours ouvrés. Et préparez dès maintenant le document qui décrit votre chiffrement et la localisation de vos clés : le jour où vous en aurez besoin, vous n'aurez pas le temps de l'écrire.
Le délai de 72 heures exige un signal, pas un rapport d'enquête.
Un hébergeur qui attend le lundi pour prévenir ses clients leur fait perdre deux jours sur un délai de trois.
La dispense d'informer les patients se gagne avant l'incident, par une architecture de chiffrement que l'on peut documenter en quelques heures.
Imaginez un incendie dans un immeuble de bureaux. Le gardien doit appeler les pompiers tout de suite, prévenir le syndic dans la journée, et avertir les occupants s'ils risquent quelque chose. Trois appels, trois délais, trois interlocuteurs, et aucun ne dispense des autres. Maintenant, si les archives sensibles étaient rangées dans un coffre ignifugé dont le feu n'a pas atteint le contenu, il n'est pas nécessaire d'alerter chaque personne dont le dossier y figurait. Mais il faudra pouvoir prouver que le coffre a tenu.
Deux capacités techniques conditionnent la gestion d'une notification. La première est la détection horodatée : le délai court à partir de la prise de connaissance, et une journalisation centralisée, avec alerte sur les volumes de lecture ou d'export anormaux, fixe ce point de départ de façon défendable plutôt que de le laisser à l'appréciation d'un attaquant qui revend les données avant que l'organisation ne s'en aperçoive. La seconde est la capacité à délimiter rapidement le périmètre touché, ce qui suppose de savoir quelles tables, quels exports et quelles sauvegardes contenaient quelles catégories de données. Sur le chiffrement, la dispense de l'article 34 se démontre par trois éléments : le mode de chiffrement appliqué aux données concernées, avec un mode authentifié conforme aux recommandations de l'ANSSI ; la localisation des clés dans un service distinct, aux droits disjoints des comptes compromis ; et les journaux prouvant qu'aucune opération de déchiffrement anormale n'a eu lieu pendant la fenêtre d'exposition. Un chiffrement dont les clés résidaient sur le même serveur que les données n'ouvre pas droit à la dispense, et il vaut mieux le savoir avant de l'invoquer.